Paradigm Shift Temukan Celah Keamanan BootROM Permanen di Chip iPhone Lawas

Published
·
28 Reads
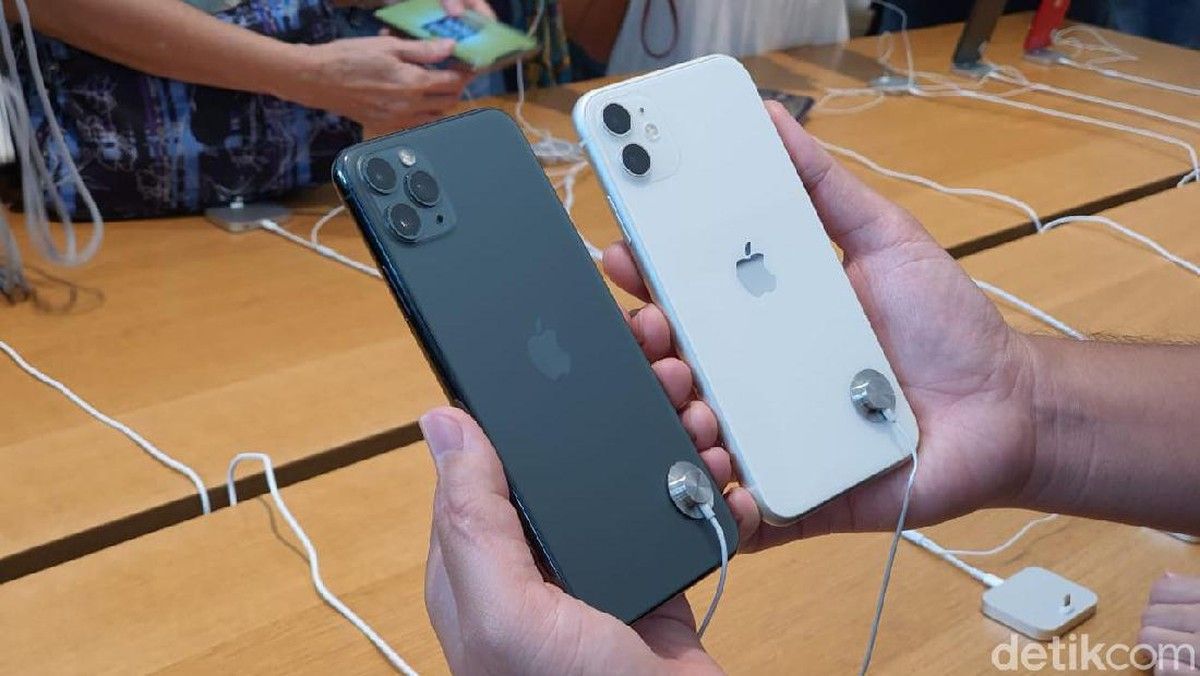
Kerentanan keamanan fatal ditemukan pada sejumlah perangkat lama buatan Apple. Celah keamanan terkait BootROM ini menyerang beberapa jenis chip yang tertanam di dalam lini iPhone serta iPad lawas. Masalah baru ini diungkap oleh perusahaan riset keamanan siber Paradigm Shift.
Temuan tersebut dinilai gawat karena kerusakan siber yang ditimbulkan bersifat permanen dan tidak dapat dipulihkan melalui pembaruan sistem. Dikutip dari Detik iNET, tim peneliti dari Paradigm Shift memaparkan adanya eksploitasi baru bernama 'usbliter8'. Metode ini memanfaatkan kelemahan perangkat keras pada pengontrol USB serta kesalahan konfigurasi tertentu dalam firmware gawai.
Skema peretasan tersebut menargetkan celah pada perangkat keras USB milik iPhone. Peretas dapat mengirimkan data USD khusus ketika proses menyalakan perangkat berlangsung untuk mengelabui pengontrol sehingga menulis data pada sektor memori yang keliru.
Aktivitas ilegal ini berjalan tepat sebelum sistem operasi iOS dimuat. Kondisi tersebut membuka ruang bagi hacker untuk memegang kendali atas proses booting sekaligus menyisipkan kode tidak sah di dalam gawai terkait. Kerusakan sistem ini terdeteksi pada chip Apple A12, A13, S4, dan S5. Rangkaian sistem dalam cip (system-on-chip) tersebut digunakan secara masif pada belasan model gawai lama besutan raksasa teknologi asal Cupertino tersebut.
Berdasarkan data teknis, chip A12 tertanam pada iPhone XR, iPhone XS, iPhone XS Max, iPad Air 3, iPad mini 5, iPad 8, serta Apple TV 4K generasi kedua. Sementara chip A13 mengotori performa iPhone 11, iPhone 11 Pro, iPhone 11 Pro Max, iPhone SE generasi kedua, iPad 9, dan Studio Display. Komponen chip S4 diaplikasikan pada jam pintar Apple Watch Series 4. Adapun chip S5 menyokong daya kerja untuk perangkat Apple Watch Series 5, Apple Watch SE generasi pertama, hingga speaker pintar HomePod mini.
Kondisi ini menjadi alarm bagi para pemilik belasan gawai tersebut. Eksploitasi usbliter8 dipastikan tidak akan bisa ditambal menggunakan pembaruan perangkat lunak konvensional. Faktor utamanya karena celah keamanan tersebut menetap di dalam kode perangkat keras yang tertanam secara permanen pada chip terdampak.
Kode internal ini tidak dapat dimodifikasi setelah gawai keluar dari fasilitas perakitan pabrik. "Apple tidak dapat memperbaiki masalah tersebut menggunakan update software, seperti dikutip dari Android Authority, Sabtu (19/6/2026)."
Keterbatasan sistem manufaktur tersebut membuat deretan gawai Apple di atas berada dalam posisi rentan untuk selamanya. Pihak Paradigm Shift membuka peluang dukungan teknis untuk varian A12X dan A12Z, meski belum diimplementasikan.
Langkah pencegahan mutlak dari ancaman siber ini adalah dengan beralih ke perangkat iPhone, iPad, atau Apple Watch generasi lebih baru. Model gawai anyar diketahui sudah memakai arsitektur chip yang terbebas dari bug tersebut. Kendati demikian, ancaman ini memiliki batasan operasional karena eksploitasi kode memerlukan akses fisik langsung ke unit iPhone. Serangan siber ini juga dilaporkan tidak memengaruhi Secure Enclave yang menjadi ruang enkripsi kata sandi dan data pribadi pengguna.
Follow publika.id on Google News
Follow
Editors Team

tiara-puspita-sari
Author